Un ciberataque en Francia expuso la fragilidad de las cadenas de frío: lo que Argentina debería estar mirando
Intrusos remotos subieron a 50 grados las heladeras de más de 350 supermercados franceses. La falla no fue un hecho aislado: versiones sin actualizar y controladores conectados a internet sin protección. Qué dice un especialista y por qué el tema golpea de lleno en Chaco y Formosa.
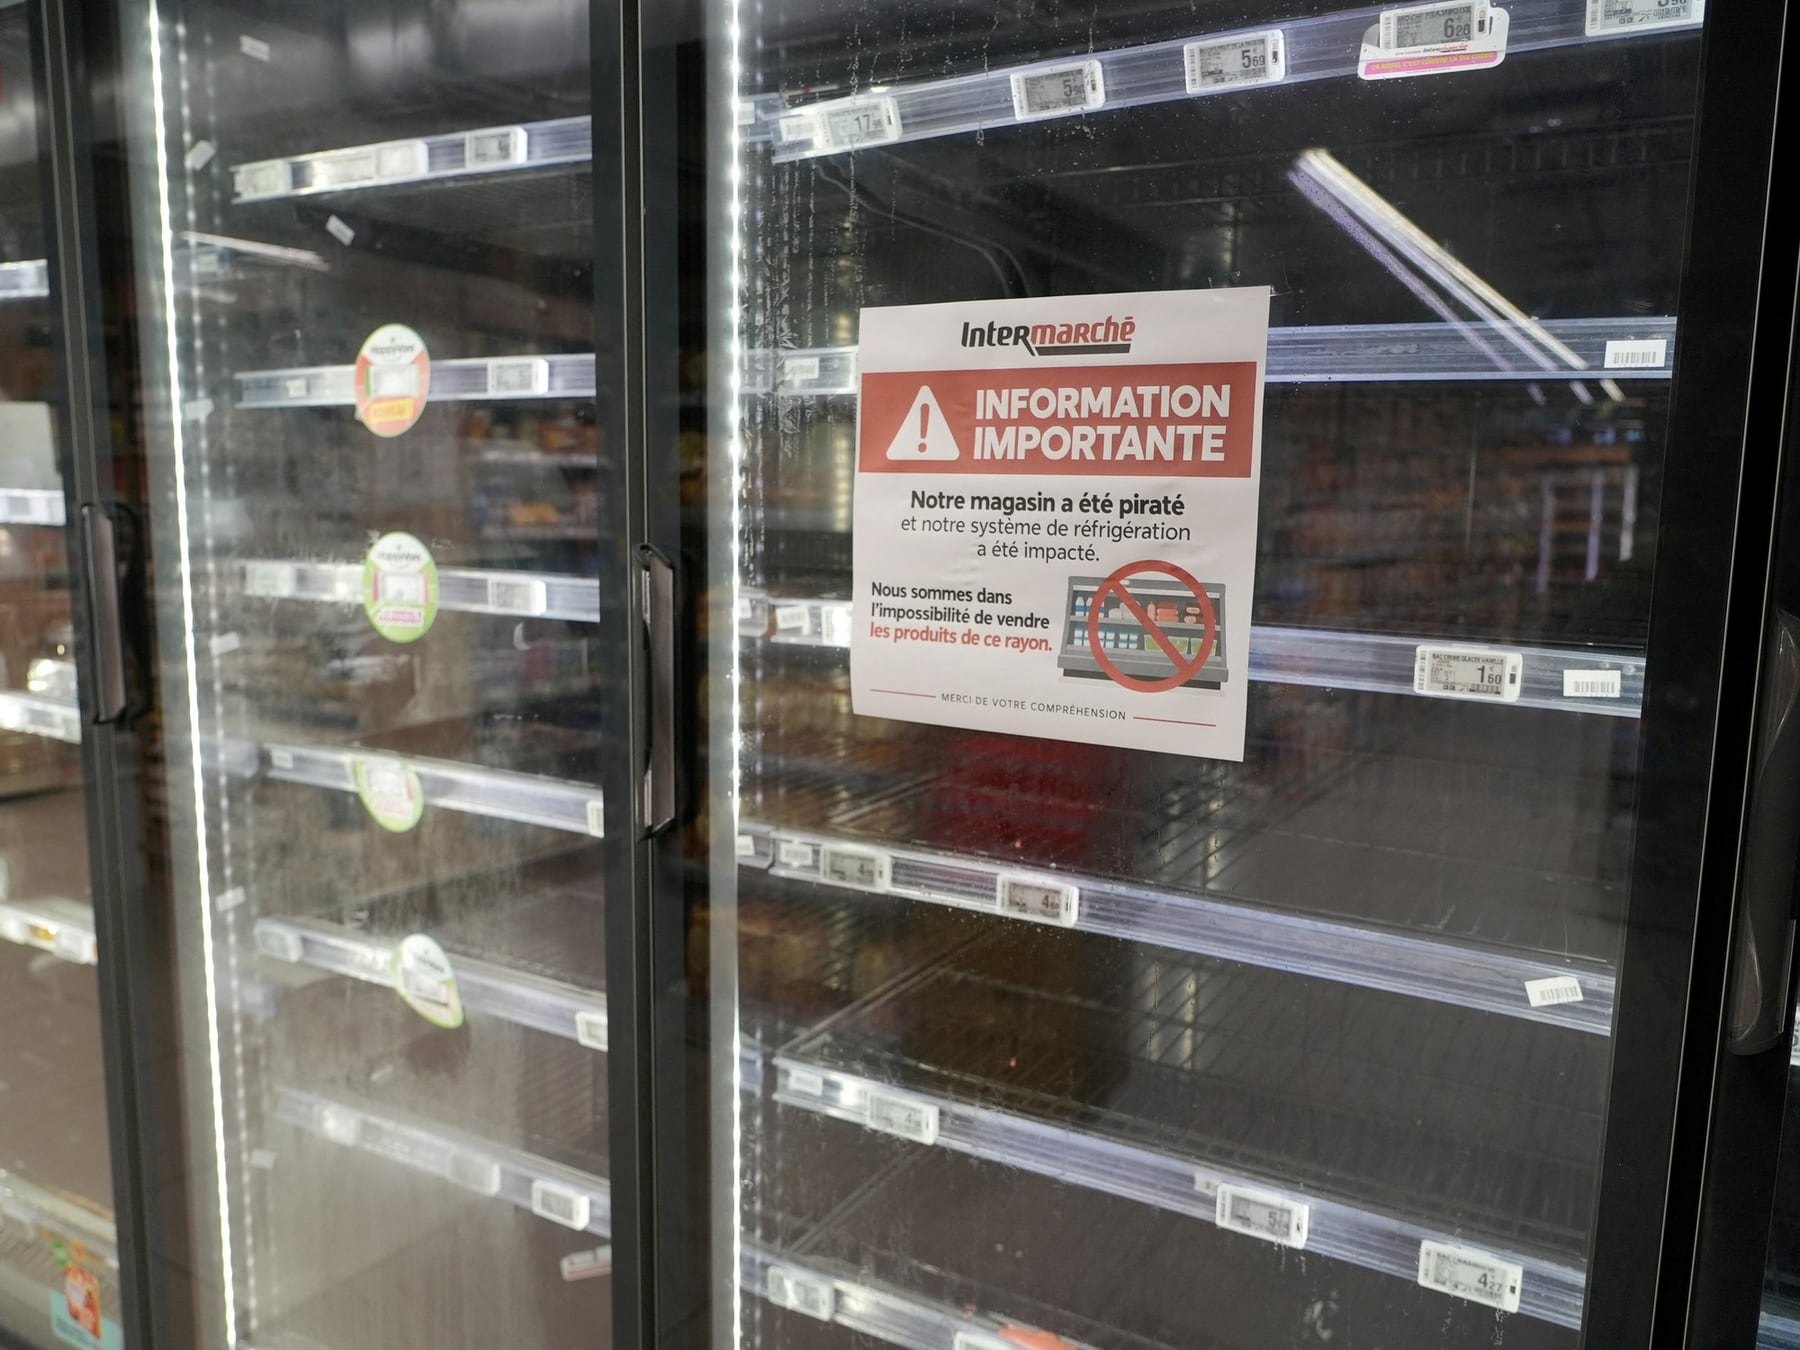
Se prometió que la refrigeración inteligente traería eficiencia y control a las cadenas de supermercados, y lo que terminó llegando fue un agujero por donde se colaron intrusos que, desde la distancia, subieron las heladeras a temperaturas imposibles. En Francia, al menos 350 locales vieron arruinada su mercadería fresca y congelada después de que un ataque informático modificara los parámetros de sus cámaras frigoríficas. Hay que decirlo: el incidente no fue un accidente, fue la consecuencia de años de sistemas conectados a internet sin el mantenimiento adecuado.
Cómo se entra a una heladera sin abrir la puerta
Cómo se entra a una heladera sin abrir la puerta
Las heladeras y cámaras frigoríficas modernas llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Esa comodidad operativa fue, en el caso francés, la puerta de entrada del ataque. Los controladores comprometidos pertenecen a la empresa danesa Danfoss, que reconoció que varios equipos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones.
Según datos relevados con la herramienta de búsqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables. El especialista en ciberinteligencia Braian Arroyo aclara que ver un dispositivo expuesto no equivale a controlarlo: "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega.
El modelo vulnerable y la hipótesis más firme
El modelo vulnerable y la hipótesis más firme
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el controlador Danfoss AK-SM 800A. El equipo de investigación Team82 de la firma Claroty identificó vulnerabilidades en ese equipo que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas aún no confirmaron que esas fallas específicas hayan sido el vector utilizado en el ataque.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes indican que los cambios en esos parámetros elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos la maniobra derivó en incendios dentro de las cámaras.
Chaco y Formosa: la misma dependencia, los mismos riesgos
Chaco y Formosa: la misma dependencia, los mismos riesgos
El episodio francés no quedó el Atlántico. Provincias como Chaco y Formosa dependen en buena medida de cadenas de supermercados que centralizan la refrigeración en pocas cabeceras administrativas; un ataque de esas características en la región podría dejar pueblos enteros sin alimentos frescos durante días. La diferencia entre una provincia y otra frente al mismo problema está en la inversión en ciberseguridad: mientras algunos municipios relevan sus controladores conectados, otros ni siquiera tienen un inventario de qué dispositivos están enchufados a la red.
Los especialistas coinciden en que la protección pasa por medidas concretas: actualizar el firmware de los controladores apenas el fabricante publique parches, segmentar las redes internas para que la consola de refrigeración no conviva con sistemas de pago, cambiar contraseñas por defecto y exigir autenticación robusta para acceder a las interfaces. En muchos supermercados argentinos, esas prácticas todavía son la excepción.
“Cuando la heladera se conecta a internet sin actualizar el software durante cinco años, lo que se está vendiendo no es eficiencia, sino un riesgo disfrazado de modernidad.”Soledad Morínigo, Política provincial
Gobierno provincial, ¿hay un relevamiento de cuántos controladores de refrigeración de supermercados están expuestos a internet en territorio chaqueño, y se está exigiendo a las cadenas que apliquen los parches de seguridad que ya están disponibles?
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
La nueva apuesta de OpenAI: una inteligencia artificial personalizada y en constante evolución
Científicos españoles desarrollan un videojuego para anticiparse a los síntomas de alzhéimer y demencia
Un nuevo dispositivo mide la edad biológica de tu piel en solo cinco minutos