TV boxes baratas, redes abiertas: el aparato que te roba desde que lo enchufás
Dos investigadores chilenos compraron un equipo en una feria de Santiago, lo desarmaron en Buenos Aires y comprobaron que llegaba con malware de fábrica. Una nota para leer antes de poner cualquier deco desconocido en el living.
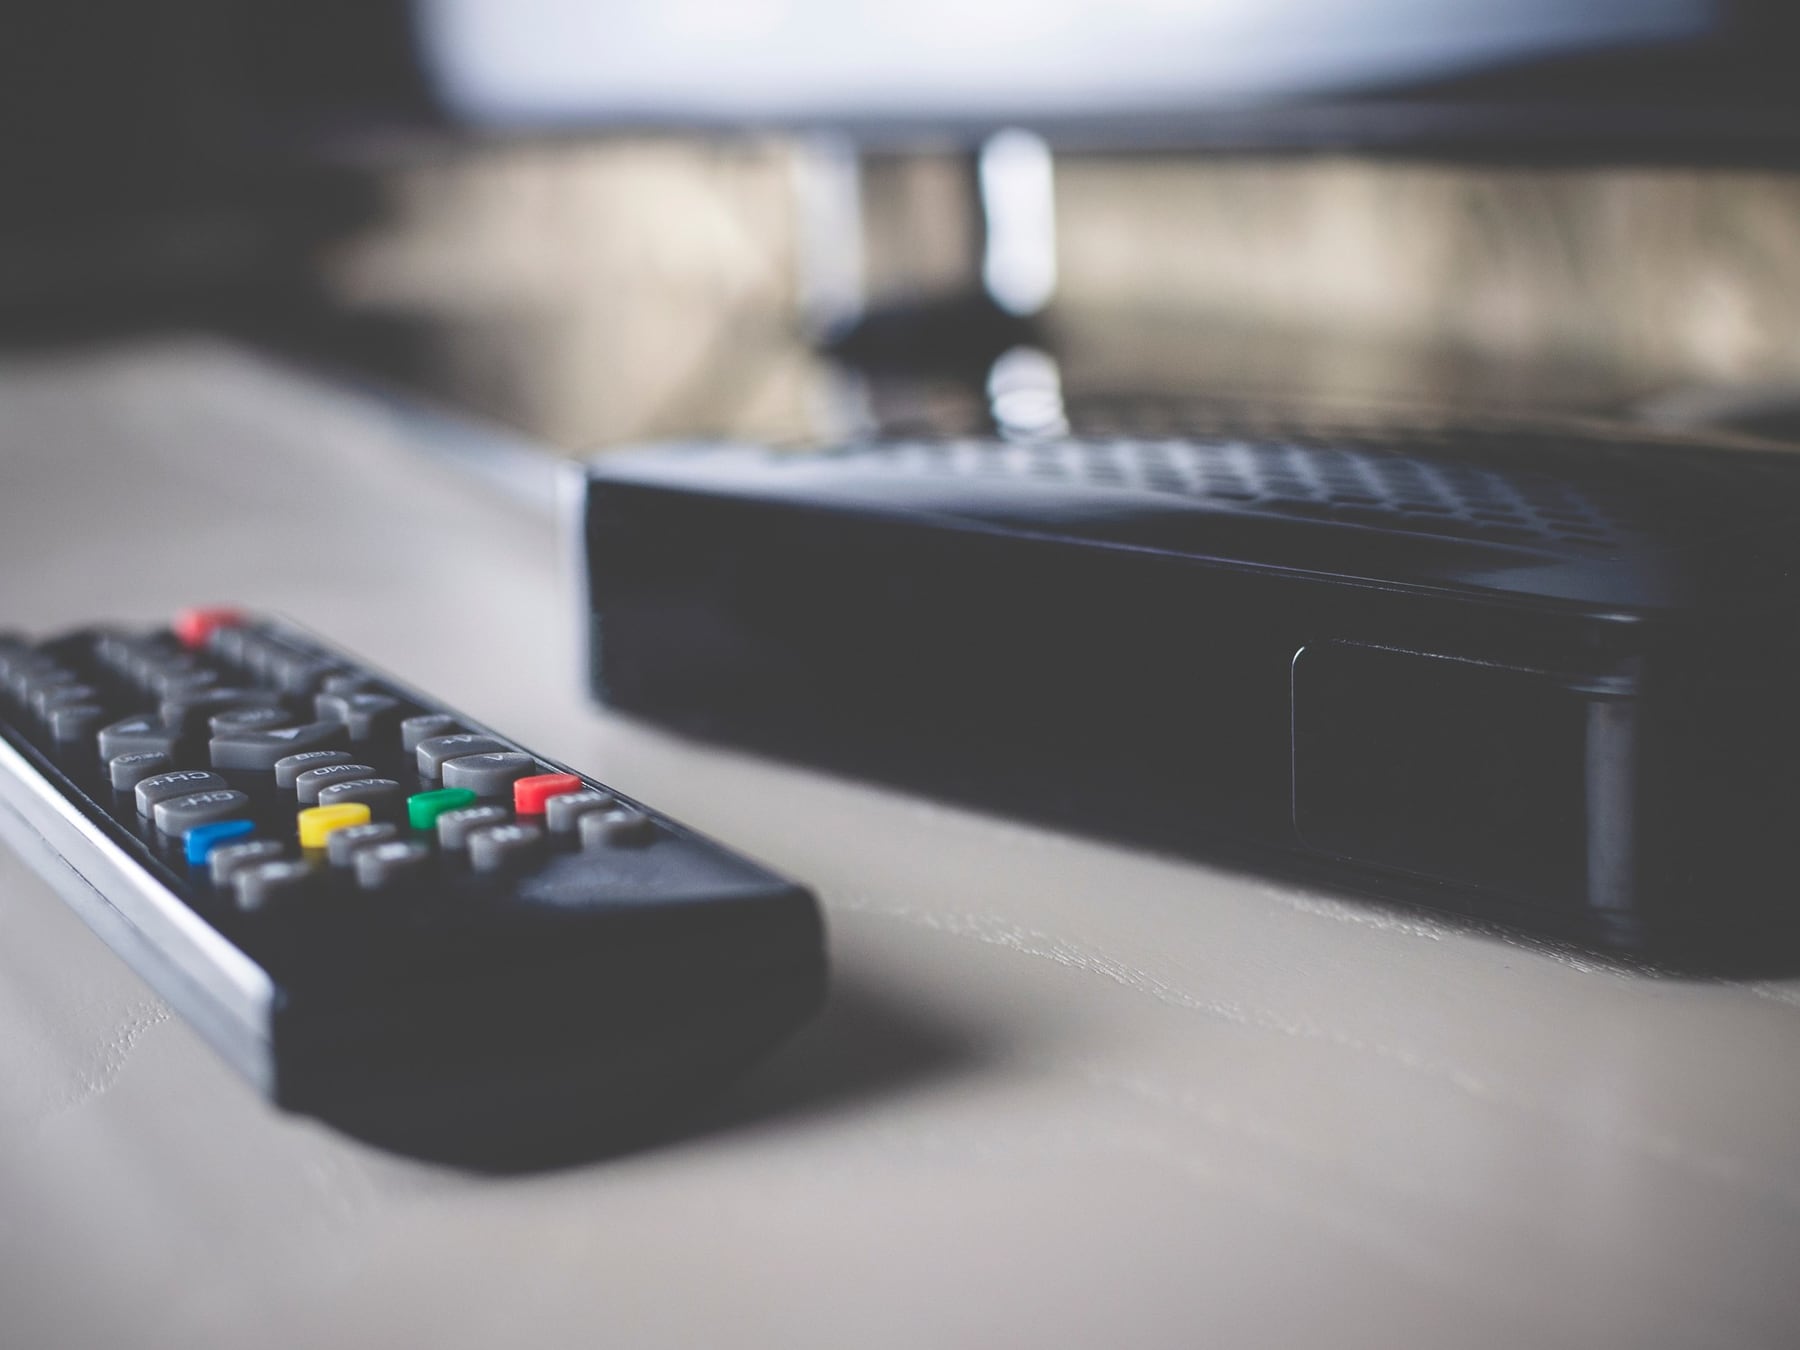
Te llevás la caja a tu casa, la enchufás al televisor y listo: canales gratis, películas, series, todo sin pagar suscripción. El problema era que el aparatito ese ya venía haciendo cosas raras desde el primer minuto. Y vos ni enterado.
Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior de ciberseguridad, compraron una de esas TV boxes en una feria de Santiago de Chile. Se la llevaron al laboratorio y la pusieron bajo la lupa. Lo que hallaron lo presentaron en la Ekoparty 22, la conferencia de seguridad informática que se hace cada año en Buenos Aires.
Qué es una TV box y por qué está en tantos livings
- Es una computadora chica que se conecta al televisor por HDMI.
- Corre una versión de Android y permite instalar aplicaciones de streaming.
- Se consigue fácil en plataformas de comercio electrónico y locales de informática.
- En Argentina los precios van de los 27.000 a los 66.000 pesos, según modelo y forma de pago.
Qué encontraron al desarmarla
Al conectar el equipo y mirar el tráfico de red, los investigadores detectaron que el aparato se comunicaba con un servidor de comando y control ya catalogado como malicioso. Abrieron la caja, sacaron una copia de la memoria y fueron directo al firmware, que es la capa de software que hace que el dispositivo arranque. Ahí estaba el código escondido. Por eso restaurar a fábrica, borrar aplicaciones o limpiar los datos del usuario no servía de nada: el problema estaba más abajo, antes del sistema operativo que uno ve en pantalla.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
Para probarlo, armaron en el laboratorio una réplica del servidor al que se conectaba la caja, desviaron la comunicación hacia una red propia y ejecutaron órdenes en el equipo en pocos segundos. Funcionó.
Qué puede llegar a hacer con tu conexión y tus datos
Lo que me quedó dando vueltas es esto: el aparato podía operar como proxy. ¿Qué quiere decir? Que el tráfico de terceros pasaba por tu Wi-Fi, y para los sitios web esa actividad aparecía como si la hubieras generado vos desde tu casa. Consecuencia directa: tu dirección IP queda asociada a movimientos sospechosos y empezás a caer en bloqueos o en esos molestos captchas de verificá que no sos un robot cada vez que querés entrar a una página.
Pero hay más. El equipo podía sumarse a una botnet, o sea una red de dispositivos controlados a distancia para actuar en conjunto. Y, lo más grave para el usuario común: si ingresabas contraseñas o datos de tarjeta dentro del dispositivo mientras estaba comprometido, esa información quedaba expuesta. Yo, la verdad, cada vez que me ofrecen una de estas cajas baratas pienso dos veces. No es joda: lo barato puede salir muy caro cuando lo que está en juego es tu Wi-Fi y tus datos.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Los PC estilo consola son ahora prioridad para Intel gracias a Steam Deck
Camión de Vanguardia Revoluciona el Transporte de Cargas con Tecnología y Eficiencia
El nuevo proyector de bolsillo de Kodak es compacto y perfecto para disfrutar películas en casa